收到一份很長的安全測試清單,卻不知道會員資料與詢價流程是否真的被檢查?網站安全測試應從企業的重要功能出發。本文整理核心測試項目、掃描與人工驗證的分工,以及可以直接用於委託和驗收的清單。
本文重點精華(TL;DR)
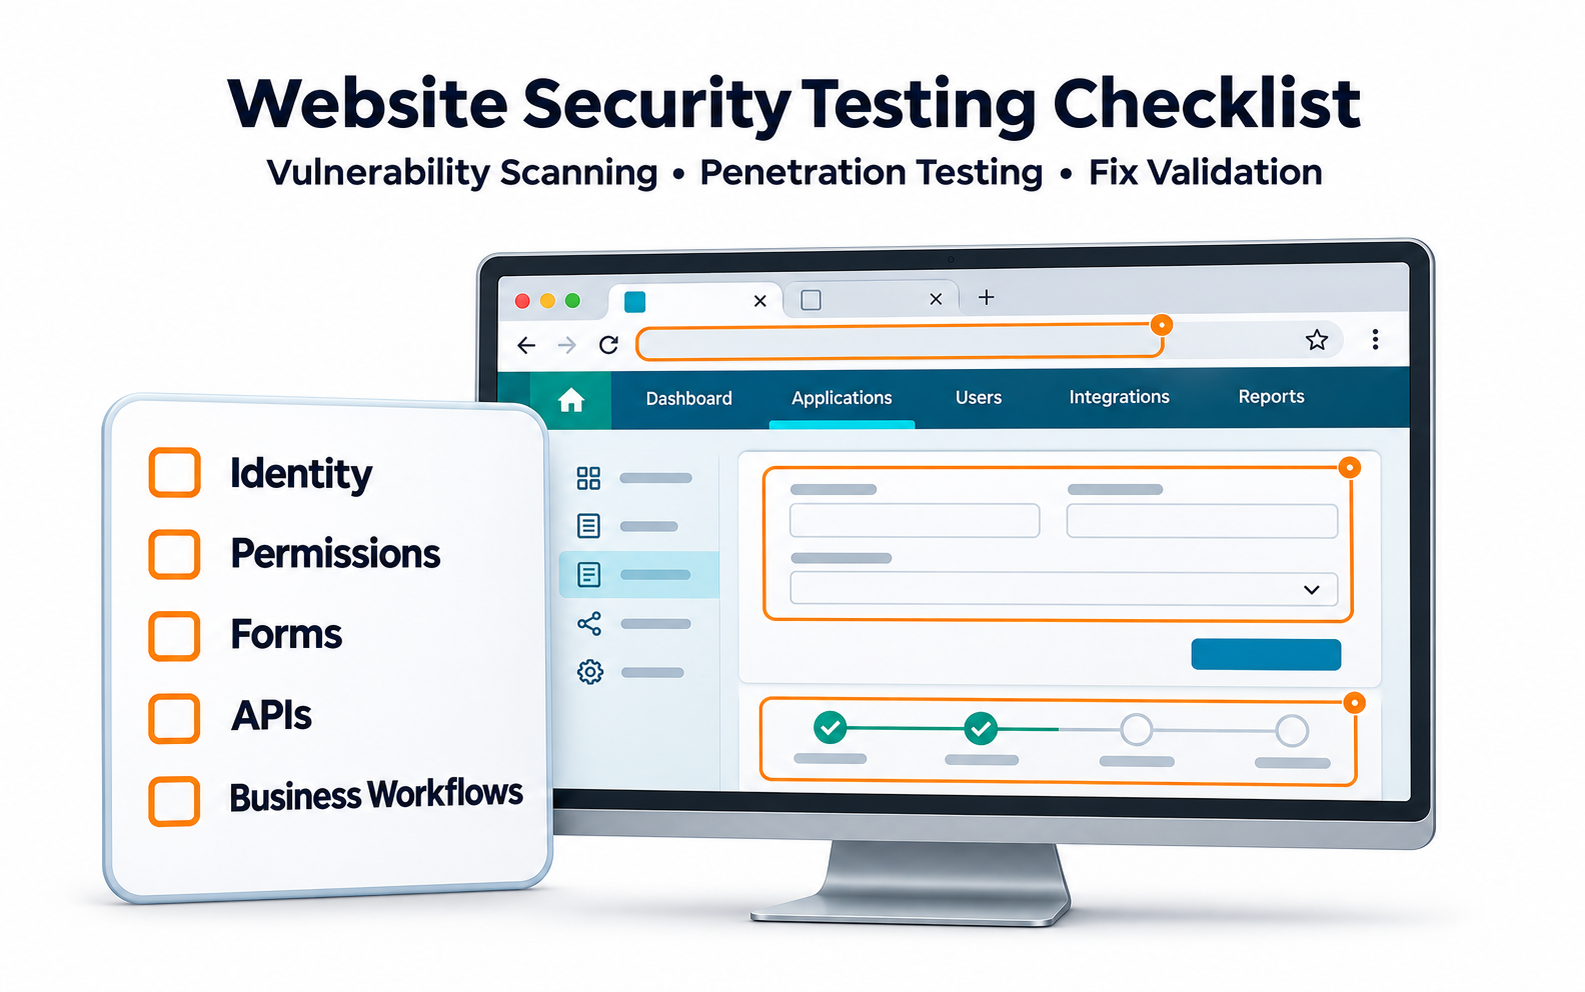
網站安全測試應涵蓋身分、權限、資料及業務流程,並清楚標示未測範圍。弱點掃描能找出常見問題,人工驗證則協助檢查企業特有的操作規則。每個發現都應連接證據、業務影響、修復負責人及復測結果。
1. 網站安全測試項目如何決定?
先列出訪客、會員、合作夥伴及管理人員各自會做什麼,處理哪些資料,以及操作失敗會造成什麼影響。相同網址下的不同角色,可能有完全不同的風險。
例如經銷商下載報價文件,重點是能否只看到自己的內容,而非下載按鈕是否正常。LeadsTech 可透過網站安全測試及優化服務,協助梳理重要流程、檢查風險並提出修復方向。
企業也應說明正式站、測試站與第三方平台的邊界。報價若只按網址數量計算,可能低估登入後流程與資料交換的複雜度。
2. 四個核心面向要檢查什麼?
身分與權限
身分驗證是確認使用者是誰,應檢查登入、密碼重設及帳號恢復。權限則決定可以做什麼,需要驗證不同角色能否讀取或修改不屬於自己的資料。
隱藏按鈕不足以保護資料;系統收到操作要求時,也必須確認權限。測試帳號應涵蓋不同組織與角色,避免只用一個管理員帳號走完整個網站。
資料與流程
表單、搜尋及檔案上傳應檢查輸入限制、錯誤資訊與資料存取。應用程式介面(API)是系統交換資料的入口,也需要納入相同權限要求。
流程測試則看審批、報名、訂單或優惠規則能否被繞過。附件除了格式,還要確認大小、內容、儲存位置及下載權限,不能只相信檔名。

3. 掃描與人工驗證如何搭配?
弱點掃描適合檢查常見漏洞、版本及設定變化,但要確認是否成功登入並走訪必要路徑。工具沒有到達的功能,不能算作通過。
滲透測試是在事先授權的範圍內,驗證弱點是否能造成實際影響。企業可要求測試團隊先說明目標與限制,再針對高風險角色及流程深入檢查。
平台、外掛、公開備份與管理入口亦需列入範圍。深度不必每次相同,但測了什麼、沒有測什麼,都應在報告中說清楚。
4. 假設情境:經銷商入口改版
假設一家設備企業新增報價下載與訂單審批。經銷商若看到其他公司的報價,可能影響商業資訊與合作信任,即使首頁掃描沒有警告,也不能忽略。
團隊可建立不同公司的測試帳號,確認資料邊界與審批角色,再測試附件、介面及帳號恢復。發現問題後,將修正工作分配到相應功能負責人。
成效可追蹤重要流程的測試覆蓋、已確認問題的修復時間與復測通過情況,同時確認正常訂單仍能完成。這是假設情境,不預設改善幅度。

5. 委託與驗收的八項清單
- 是否列出正式站、測試站與第三方服務邊界?
- 是否包含登入前後及不同公司的使用角色?
- 重要表單、附件與資料介面是否列入範圍?
- 掃描、人工驗證與未測項目是否清楚區分?
- 測試時段、允許操作及異常聯絡人是否確認?
- 每項問題是否附條件、證據與業務影響?
- 修復負責人、時程與暫時措施是否有紀錄?
- 是否以原條件復測,並確認正常功能沒有受損?
驗收時可以抽選一項發現,請團隊說明從證據到修復的完整過程。若只有一張紅綠燈總表,應補上足以讓維護人員處理的內容。
6. 常見問題(FAQ)
網站安全測試項目越多越好嗎?
不一定。應看是否涵蓋重要角色、資料及流程,通用清單的數量不能代替實際深度。
測試帳號只提供管理員可以嗎?
通常不夠。不同權限與組織邊界需要相應帳號,才能驗證一般使用者的限制。
時間不足,可以先測部分功能嗎?
可以按風險分階段,但要列明抽樣依據、未測項目及補測安排,不能宣稱全站已通過。
修復報告有完成日期就能驗收嗎?
不能只看日期。應保留修正版本、復測結果及剩餘限制,確認問題確實受到處理。
7. 結語
網站安全測試應回答重要功能是否受到適當保護。企業可先整理角色與流程,再要求有證據、有責任歸屬的改善及驗收安排。

需要協調測試、開發與維護團隊時,可與 LeadsTech 討論檢測範圍與修復支援方式。

8. 延伸閱讀
- 什麼是內容管理系統(CMS)?企業網站完整指南
了解企業網站的內容管理、平台選擇與日常維護基礎。
- 全球網站 CMS:多語與跨國內容管理指南
延伸規劃多網站、多地區的管理責任與內容流程。
相關文章
企業 AI MarTech 趨勢分析 2024-2029 年展望報告
從 AI 內容生產力工具,轉變為營收成長與行銷轉型的核心引擎
白皮書 PDF 將寄送至您的信箱。
郵件格式錯誤
請輸入有效的電子郵件地址。
謝謝!
白皮書已發送至您的收件匣。如果您沒有看到,請檢查垃圾郵件或促銷內容資料夾。